

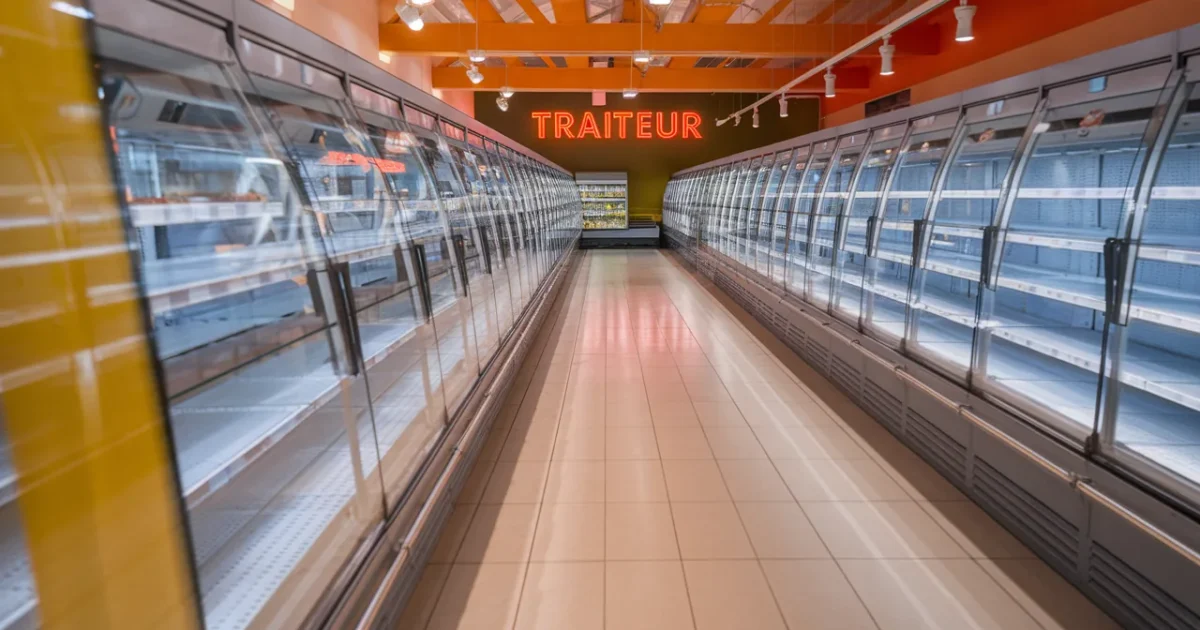
Quand le froid devient une cible
Le choc vient de la simplicité apparente du résultat : sans toucher aux caisses ni aux banques, des pirates ont réussi à neutraliser ce qui protège la chaîne du froid. Derrière les portes vitrées, la conséquence est immédiate. Des produits doivent être retirés, parfois jetés, pour éviter tout risque sanitaire.
Pour toi, client, la scène ressemble à une rupture de stock brutale et incompréhensible. Pour l’enseigne, c’est une crise logistique, financière et d’image. Et pour les attaquants, c’est la preuve qu’un magasin moderne dépend d’outils connectés parfois trop exposés.
- Gaz : +18,5% en 3 mois, les gestes concrets pour réduire votre facture dès ce mois-ci - 14 October 2026
- Un expert des bons plans explique comment économiser 3.000 euros par an malgré l’inflation - 14 October 2026
- Procuration sur le compte d’un parent, l’héritier risque jusqu’à 10 000 € au décès - 14 October 2026
Le point d’entrée : la télégestion à distance
Les équipements frigorifiques ne se contentent plus de refroidir. Ils sont pilotés par des boîtiers de contrôle qui remontent les températures en temps réel et permettent d’agir à distance. C’est pratique, rapide, rentable.
Le problème surgit quand ce contrôle à distance devient accessible depuis Internet sans protection suffisante. Un identifiant faible, un mot de passe devinable, une interface laissée visible : l’attaque ne demande pas forcément un niveau technique spectaculaire. Elle demande surtout une porte entrouverte.
Ces systèmes servent aux magasins, aux équipes de maintenance et aux frigoristes. Une fois compromis, le même canal peut être utilisé pour modifier des consignes, couper des alertes, ou provoquer une hausse progressive des températures. Le froid, paradoxalement, devient programmable.
Des matériels anciens, des failles actuelles
Dans beaucoup de points de vente, l’infrastructure s’est empilée au fil des années. On modernise une partie, on conserve l’autre, on raccorde. Résultat : des modules plus anciens cohabitent avec des outils récents, sans toujours bénéficier des mêmes mises à jour.
Un équipement obsolète n’est pas seulement « vieux ». Il peut manquer de correctifs, utiliser des protocoles dépassés, ou reposer sur des réglages par défaut jamais durcis. Dans ce contexte, la cybersécurité ne se joue pas uniquement sur un pare-feu, mais sur des détails oubliés.
Certains fabricants ont déjà reconnu que les générations anciennes sont plus sensibles. Quand les signalements de vulnérabilités augmentent, le risque grimpe avec eux. Et dans un magasin, une seule faiblesse peut suffire à contaminer tout un parc.
Pourquoi ce piratage peut être si facile
Le détail qui inquiète le plus, c’est la visibilité. Des interfaces de gestion de frigos connectés peuvent apparaître dans des annuaires accessibles en ligne. Un attaquant n’a plus qu’à chercher, tester, tenter.
Dans ce type d’attaque, le facteur humain pèse lourd : mots de passe trop simples, identifiants partagés, absence de double authentification. Parfois, l’objectif n’est même pas l’argent. C’est le chaos, la démonstration, la nuisance — un mécanisme qu’on retrouve aussi dans ces affaires où l’alerte arrive trop tard et laisse les victimes dans le flou.
À Strasbourg, Claire Martin, 38 ans, responsable de rayon dans un supermarché, a vu une nuit de dérive suffire à faire retirer environ 280 kg de produits frais au petit matin, et l’équipe a travaillé trois heures avant l’ouverture pour sécuriser les bacs.
« On a eu l’impression que quelqu’un avait tourné un bouton à distance, et tout s’est emballé d’un coup. »
Les impacts réels : pertes, tensions, confiance
Quand la température monte, ce n’est pas qu’un problème technique. C’est une course contre la montre pour vérifier, isoler, tracer, éliminer si nécessaire. La chaîne du froid ne pardonne pas l’à-peu-près.
Les conséquences financières s’empilent : marchandises détruites, heures supplémentaires, interventions d’urgence, réapprovisionnement accéléré. À cela s’ajoute un risque de rupture durable si l’attaque se répète ou si l’enseigne doit couper la télégestion.
Il existe un autre dommage, plus silencieux : la confiance. Le client ne voit pas les logs ni les correctifs, il voit des rayons vides et des réponses floues. Une cyberattaque sur les frigos touche directement le quotidien, donc l’émotion.
Ce que les enseignes peuvent verrouiller dès maintenant
La bonne nouvelle, c’est qu’une partie des mesures sont accessibles rapidement. Le but n’est pas de complexifier la vie des équipes, mais de fermer les accès évidents et de reprendre le contrôle des équipements exposés.
Une stratégie efficace commence par un inventaire : quels boîtiers existent, où sont-ils accessibles, qui les administre, et avec quels droits. Sans cartographie, on protège à l’aveugle. Sans règles d’accès, on laisse une chance au hasard.
Enfin, il faut traiter ces installations comme des systèmes critiques, pas comme de simples machines. Cela implique une surveillance, des mises à jour planifiées, et des procédures claires en cas d’incident. Le froid n’est plus seulement une question de maintenance, c’est une question de cyber-résilience — et, côté utilisateurs, les réflexes de protection au quotidien (mots de passe, alertes, vérifications) restent les mêmes que ceux qui limitent les dégâts quand la fraude se déplace vers de nouveaux terrains.
| Risque courant sur les frigos connectés | Mesure de réduction immédiate |
|---|---|
| Interface de télégestion accessible depuis Internet | Limiter l’accès via VPN et filtrage IP, fermer les ports non indispensables |
| Mots de passe faibles ou partagés | Imposer des identifiants uniques, rotation régulière, gestionnaire de secrets |
| Matériel ou firmware ancien | Plan de mise à jour, remplacement prioritaire des équipements non maintenus |
| Droits trop larges pour les prestataires | Principe du moindre privilège, comptes temporaires, journalisation des actions |
| Absence de détection d’anomalies | Alertes sur variations de consigne et températures, supervision centralisée |
Pour réduire le risque sans bloquer l’exploitation, les responsables peuvent s’appuyer sur une check-list courte et opérationnelle :
- Couper l’exposition directe des boîtiers de contrôle et passer par un accès sécurisé
- Activer une authentification renforcée quand elle existe, au minimum des mots de passe robustes
- Segmenter le réseau : les équipements frigorifiques ne doivent pas être sur le même réseau que tout le reste
- Mettre en place une procédure d’urgence pour repasser en mode local si nécessaire
- Tester régulièrement les accès et consigner chaque intervention technique
faq
Comment une cyberattaque peut-elle faire surchauffer des frigos de supermarché ?
Les attaquants visent souvent les boîtiers de télégestion qui pilotent les consignes et remontent les températures. En prenant la main, ils peuvent modifier des paramètres, désactiver des alertes ou perturber le fonctionnement jusqu’à faire monter la température.
Est-ce forcément une attaque très sophistiquée ?
Non. Si l’interface est visible en ligne et protégée par des identifiants faibles, l’accès peut être obtenu avec des méthodes basiques. La gravité vient moins de la complexité que de l’impact sur la chaîne du froid.
Que doit faire un magasin dès les premiers signes d’intrusion ?
Isoler l’accès à distance, repasser en contrôle local si possible, vérifier les températures et la conformité des produits, puis conserver les traces techniques. Il faut ensuite corriger la cause : exposition réseau, comptes, mises à jour, droits des prestataires.
Sources
- CYBER.GOUV.FR — 10 règles d’or en matière de sécurité numérique — ANSSI

Réagir à cet article
Soyez le premier à réagir. Modération avant publication.